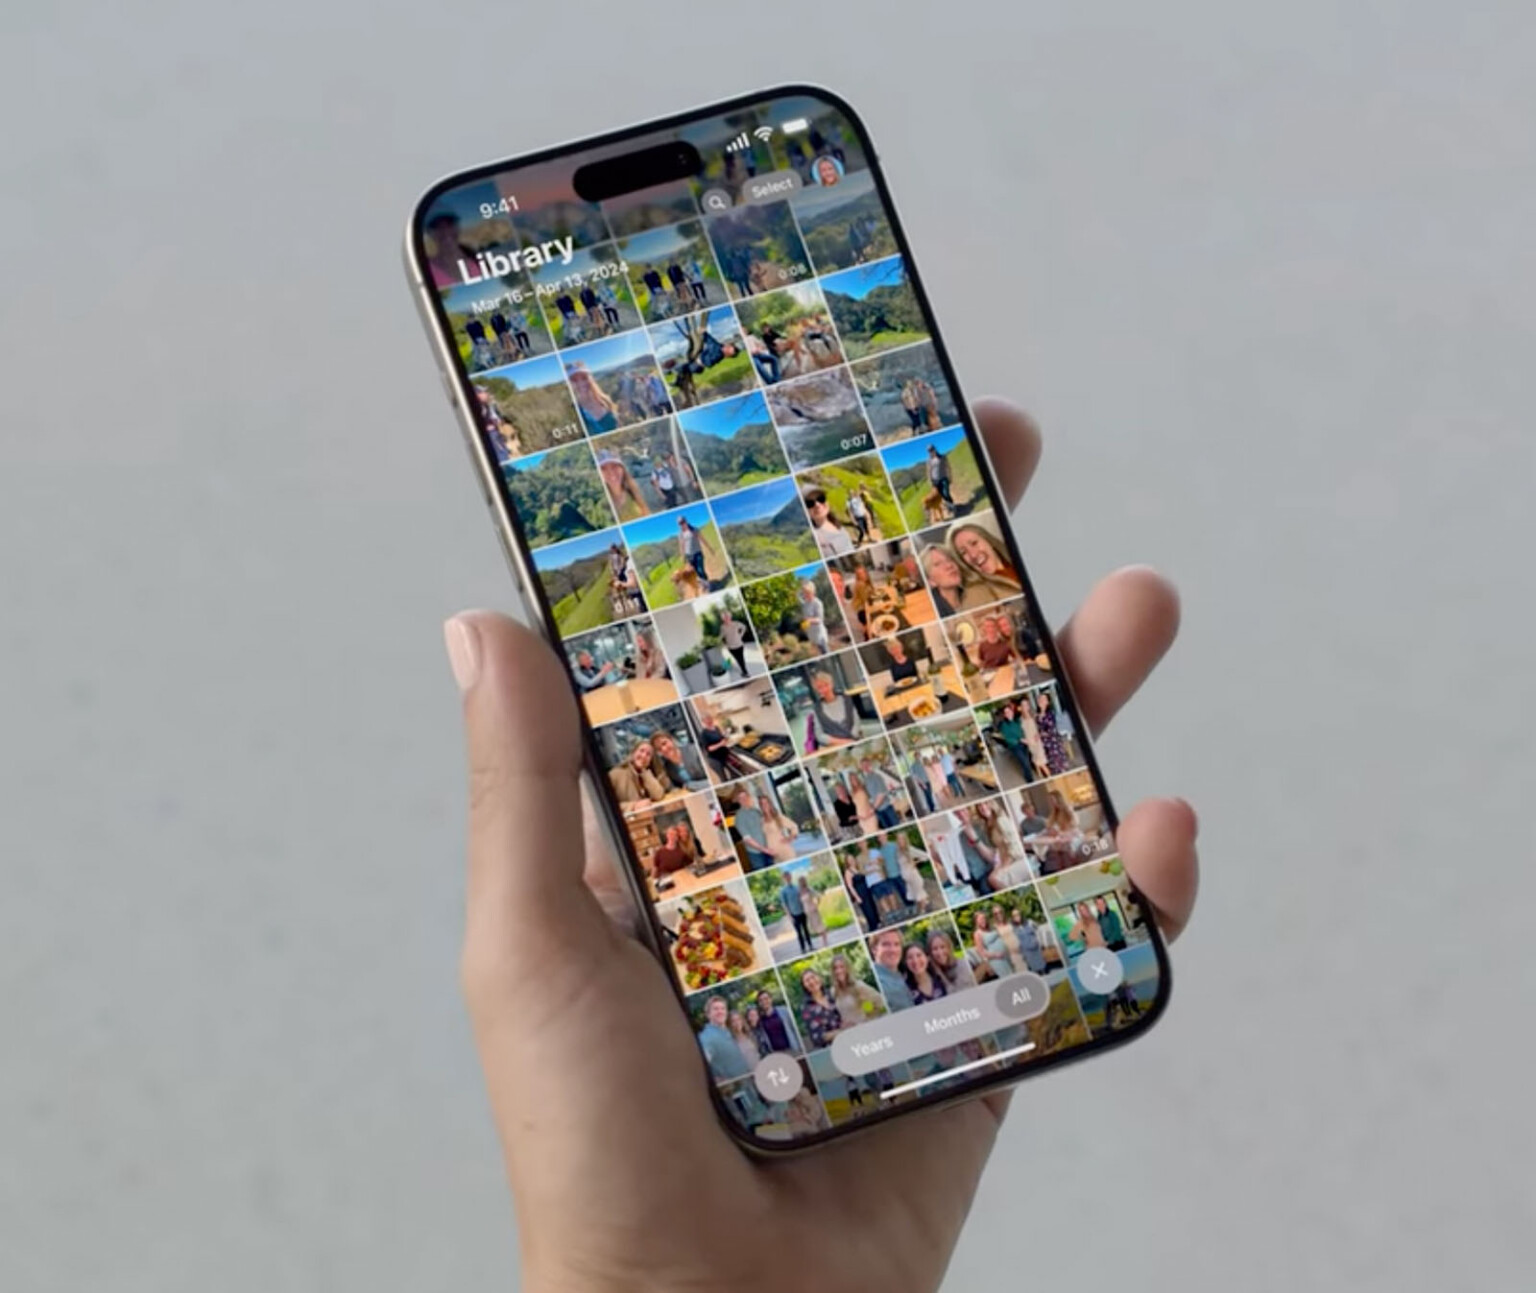
Apple va examiner les contenus iCloud rendus accessibles à toute personne possédant un lien à partir d’iOS 27.3 et des mises à jour équivalentes d’iPadOS, macOS et visionOS. La vérification vise à détecter les contenus jugés préjudiciables. Elle concerne les photos et fichiers effectivement partagés par un lien public, pas l’ensemble des souvenirs personnels enregistrés dans iCloud.
Ce qu’il faut retenir
- La nouvelle règle entre en vigueur avec les systèmes 27.3 ou ultérieurs.
- Seuls les éléments partagés via l’option « Toute personne disposant du lien » sont visés par cette procédure annoncée.
- Ce type de partage rend déjà les éléments accessibles à quiconque dispose du lien, y compris Apple.
- Apple précise que ces contenus ne bénéficient plus du chiffrement de bout en bout, même si la protection avancée des données est activée.
- La société peut retirer des contenus signalés ou prendre des mesures sur un compte selon les circonstances.
Apple modifie les règles des liens de partage iCloud
Dans une nouvelle fiche de l’assistance Apple, le constructeur détaille les conditions qui s’appliqueront aux éléments rendus accessibles par lien public. Cela concerne notamment une image de Photos iCloud ou un fichier d’iCloud Drive partagé avec l’option permettant à quiconque possède l’URL de l’ouvrir.
Apple explique que ces éléments seront accessibles à ses systèmes de contrôle afin de vérifier la présence de contenus préjudiciables. Le texte ne donne cependant pas une définition exhaustive de cette expression, ni la liste précise des techniques de détection employées.
Quelles photos et quels fichiers seront examinés ?
| Situation | Visée par la nouvelle règle ? |
|---|---|
| Photo enregistrée dans iCloud mais non partagée | Non, pas au titre de cette mesure |
| Fichier partagé avec des personnes nommément choisies | Pas dans le périmètre des liens « toute personne » décrit |
| Photo ou document accessible à toute personne possédant le lien | Oui |
| Copie envoyée directement à un destinataire | Non, cette règle vise le partage par lien public |
Il serait donc inexact d’affirmer qu’Apple va analyser toutes les images conservées dans Photos iCloud. La précision sur le mode de partage change complètement la portée de l’annonce.
Pourquoi le chiffrement de bout en bout ne s’applique pas à ces liens ?
Un lien public fonctionne différemment d’un espace partagé avec des personnes déterminées et authentifiées. Comme le destinataire n’est pas toujours connu avant l’ouverture du lien, Apple explique que les contenus rendus accessibles de cette façon ne sont plus chiffrés de bout en bout pour cet usage. Cela s’applique même lorsque l’utilisateur a activé la protection avancée des données pour son compte.
La différence ne remet pas en cause à elle seule les protections d’autres catégories de données iCloud. Elle souligne surtout qu’il faut éviter d’utiliser un lien ouvert pour un document sensible simplement parce qu’il est hébergé dans un espace personnel.
Comment éviter de rendre un fichier accessible à tout le monde ?
- Avant d’envoyer un lien, examinez les options de partage affichées dans Photos, Fichiers ou iCloud Drive.
- Lorsque c’est proposé, choisissez les personnes que vous invitez plutôt que « Toute personne disposant du lien ».
- Vérifiez les accès aux documents déjà partagés et désactivez les liens publics devenus inutiles.
- Pour un document confidentiel, préférez une méthode de transmission avec destinataires identifiés et protections adaptées.
Les intitulés exacts peuvent varier entre les différentes versions d’iOS, iPadOS et macOS. Cette gestion relève du menu de partage du contenu concerné et non d’un bouton unique qui protégerait rétroactivement tous les liens existants.
Apple peut-elle supprimer un fichier ou bloquer un compte ?
La documentation précise qu’Apple se réserve la possibilité de déplacer, refuser, modifier, retirer ou supprimer un contenu qu’elle estime préjudiciable. La société évoque aussi des restrictions de compte, et éventuellement un signalement aux autorités lorsque cela est nécessaire. Ce sont des possibilités prévues par les conditions, pas des sanctions automatiques annoncées pour chaque partage public.
Quelles conséquences pour les utilisateurs français ?
La nouvelle mesure sera liée aux mises à jour 27.3 ; les modalités exactes et certaines fonctions peuvent dépendre du pays. Pour les utilisateurs, la meilleure précaution reste de choisir soigneusement les personnes pouvant consulter un partage et de ne jamais supposer qu’une URL envoyée à un contact restera inconnue des autres.
À lire également sur TechPi : les autres nouveautés d’iOS 27.3 annoncées par Apple.