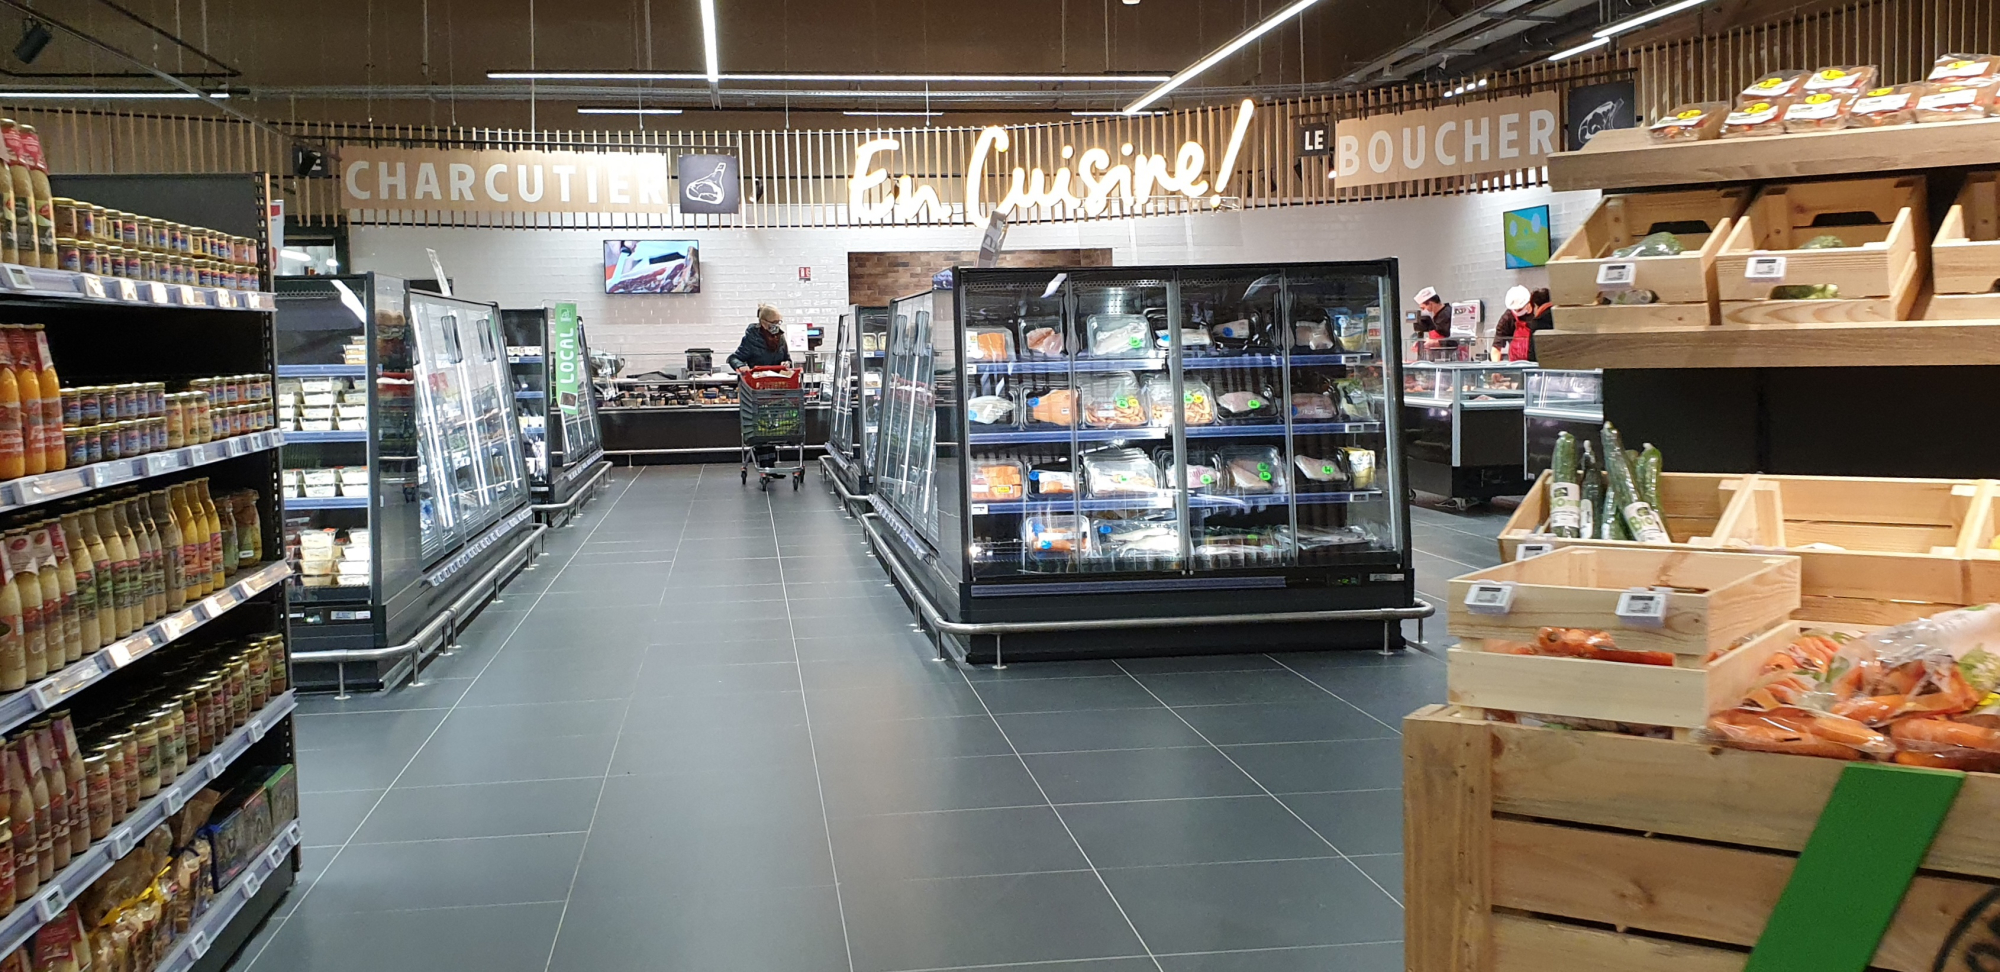
La France accuse une unité liée aux Gardiens de la révolution iraniens d’avoir orchestré la cyberattaque contre les équipements frigorifiques d’environ 700 sites de grande distribution. Dans la nuit du 11 au 12 octobre 2026, des contrôleurs ont été manipulés à distance, provoquant la hausse des températures, la perte de produits frais et au moins 15 départs de feu. L’attribution a été rendue publique le 9 novembre par l’ANSSI et les autorités françaises. Au-delà des supermarchés, cette affaire montre les risques des équipements industriels connectés et mal protégés.
Dernière mise à jour : 10 novembre 2026.
Ce qu’il faut retenir
- L’ANSSI confirme qu’environ 700 sites de la grande distribution en France ont été visés dans la nuit du 11 au 12 octobre 2026.
- Des attaquants ont modifié les paramètres de dégivrage de contrôleurs frigorifiques pour faire grimper les températures.
- Les conséquences comprennent des pertes de marchandises et au moins 15 départs de feu, selon les autorités.
- Le Centre de coordination des crises cyber attribue l’opération à Shahid Kaveh, une unité liée aux Gardiens de la révolution iraniens.
- Des boucheries, un abattoir, des sites agroalimentaires et de petites installations hydroélectriques ont aussi été concernés par des attaques associées.
- Le parquet de Paris a ouvert une enquête et requis des mandats d’arrêt internationaux contre plusieurs suspects.
- Les entreprises doivent sécuriser les accès distants à leurs équipements industriels, en particulier lorsqu’ils sont accessibles depuis Internet.
Comment les pirates ont fait chauffer les réfrigérateurs
Dans un magasin, les chambres froides et vitrines réfrigérées sont souvent reliées à un système de supervision. Celui-ci permet de contrôler la température et d’effectuer certaines opérations à distance, dont le dégivrage des appareils.
D’après l’Agence nationale de la sécurité des systèmes d’information (ANSSI), les attaquants ont compromis les contrôleurs de froid puis modifié leurs paramètres de dégivrage pour les fixer à des températures élevées. Cette manipulation a perturbé la conservation des aliments.
Les premières informations publiées en octobre évoquaient plusieurs centaines de magasins. Après l’enquête, les autorités françaises parlent désormais d’environ 700 sites visés. Il ne faut pas confondre ce nombre avec celui des magasins ayant subi des dégâts identiques.
Au moins 15 départs de feu et des pertes alimentaires
Les conséquences ne se limitent pas à une panne informatique. L’ANSSI fait état de marchandises perdues et d’au moins quinze départs de feu associés aux modifications des contrôleurs.
Selon Associated Press, la perturbation des températures a duré plusieurs heures dans certains magasins, entraînant le retrait de produits frais ou surgelés. L’ampleur économique varie selon les enseignes et les sites : les chiffres de pertes communiqués par certains distributeurs ne doivent pas être généralisés à l’ensemble des 700 établissements.
L’agence française mentionne également des victimes dans le secteur agroalimentaire, notamment des boucheries, un abattoir et des installations coopératives. Cette dépendance à la chaîne du froid dépasse donc la grande distribution.
Pourquoi Paris accuse une unité iranienne
Le Centre de coordination des crises cyber (C4), auquel participent notamment l’ANSSI et plusieurs organismes de défense et de renseignement, attribue la campagne à l’unité Shahid Kaveh, affiliée au centre cyber des Gardiens de la révolution islamiques iraniens.
Les enquêteurs français citent plusieurs indices convergents : des caractéristiques de l’infrastructure d’attaque, des outils reconnaissables, la reprise de l’opération par un média de propagande associé au groupe et des traces d’utilisation du persan. Ce sont les éléments rendus publics par les autorités, pas une expertise indépendante réalisée par TechPi.
Le ministère des Affaires étrangères a annoncé une réponse diplomatique. Le parquet de Paris a ouvert une information judiciaire et requis des mandats d’arrêt internationaux. L’enquête judiciaire et l’attribution technique doivent être distinguées d’une condamnation pénale définitive.
Des installations hydroélectriques également ciblées
Le même ensemble d’investigations fait état d’attaques contre des équipements Schneider Electric utilisés dans de petites installations hydroélectriques françaises. Les effets constatés y sont décrits comme modérés.
Ces incidents illustrent une menace touchant les systèmes dits « opérationnels », ou OT : automates, capteurs et contrôleurs qui agissent directement sur le fonctionnement d’installations physiques. À la différence d’une attaque contre un simple site web, leur compromission peut altérer une température, une pression ou la disponibilité d’une machine.
Quelles précautions pour les entreprises françaises ?
La sécurisation de ces systèmes concerne autant les commerçants que les exploitants techniques et les prestataires de maintenance. Les recommandations publiques sur la chaîne du froid mettent particulièrement l’accent sur les accès distants et les logiciels anciens.
| Risque | Mesure prioritaire |
|---|---|
| Contrôleur directement exposé sur Internet | Supprimer l’exposition publique et utiliser un accès distant sécurisé |
| Mot de passe par défaut ou partagé | Remplacer les identifiants et limiter les droits |
| Ancien micrologiciel | Installer les correctifs disponibles avec le fabricant |
| Température modifiée sans alerte | Prévoir une surveillance indépendante et des seuils de sécurité |
| Réseaux bureautique et industriel reliés | Segmenter les réseaux et contrôler les connexions |
Ces mesures doivent être adaptées par des professionnels à chaque équipement. Modifier à l’aveugle la configuration d’un système frigorifique peut aussi perturber son fonctionnement.
Pour aller plus loin, TechPi a déjà abordé les obligations du Cyber Resilience Act pour les fabricants et l’importance des correctifs de sécurité pour les infrastructures exposées.
Notre avis
Cette affaire montre que le risque cyber ne concerne plus seulement les données volées ou les ordinateurs bloqués. Un équipement connecté peut devenir le point d’entrée d’un sabotage ayant des conséquences matérielles et alimentaires.
L’attribution à Shahid Kaveh est celle des autorités françaises, étayée par les indices qu’elles ont publiés. La priorité pratique, pour les exploitants, reste de réduire les accès exposés et de disposer de contrôles indépendants capables de détecter une modification dangereuse des réglages.
FAQ
Quels supermarchés ont été touchés par la cyberattaque d’octobre 2026 ?
Plusieurs enseignes françaises ont signalé des problèmes de réfrigération. L’ANSSI annonce environ 700 sites ciblés, sans publier dans son communiqué une liste exhaustive de chaque magasin et de son niveau de dommage.
Qui est responsable de la cyberattaque des réfrigérateurs en France ?
La France attribue l’opération à l’unité Shahid Kaveh, liée aux Gardiens de la révolution iraniens. Il s’agit de l’attribution officielle rendue publique le 9 novembre 2026.
Y a-t-il eu des incendies dans les magasins ?
L’ANSSI mentionne au moins 15 départs de feu liés aux modifications des paramètres des équipements frigorifiques.
Comment protéger un système de réfrigération connecté ?
Évitez l’accès direct depuis Internet, sécurisez la maintenance distante, changez les mots de passe par défaut, maintenez les logiciels à jour et surveillez indépendamment les températures.