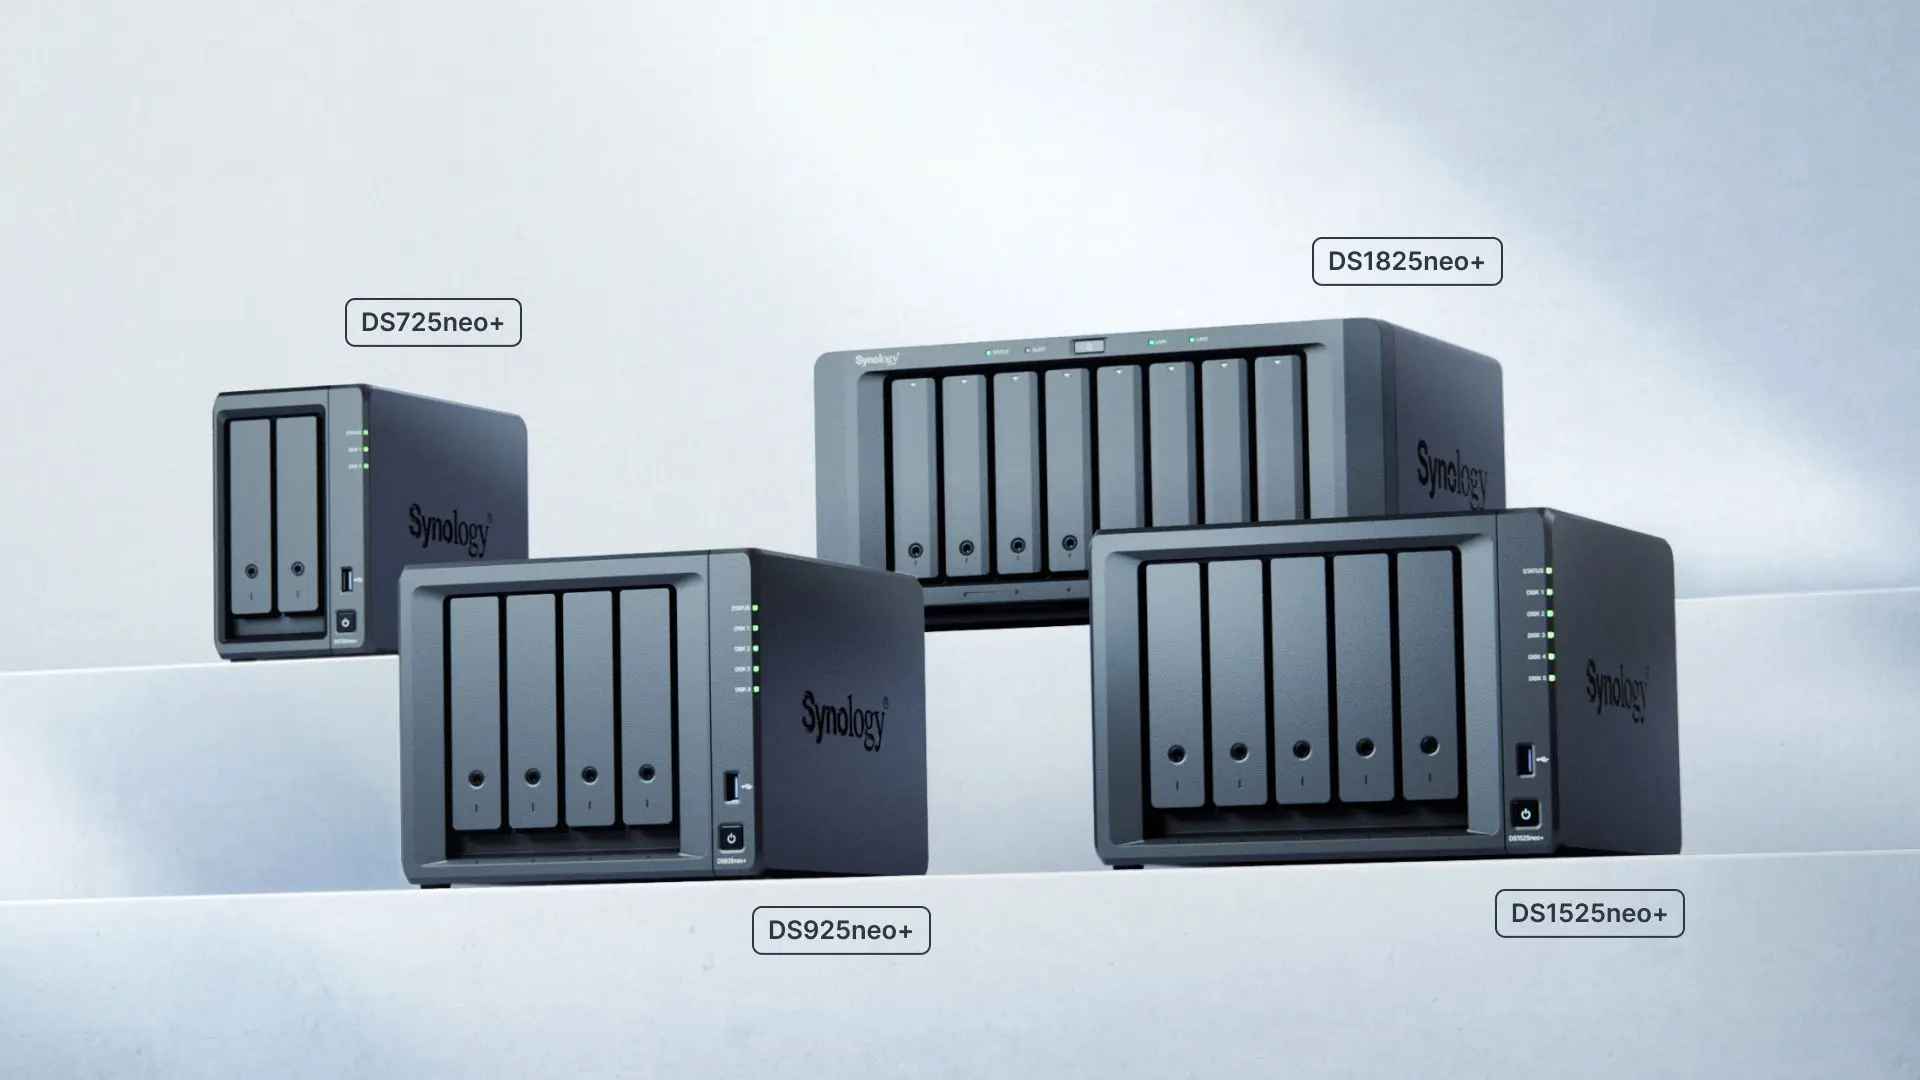
Synology appelle les propriétaires de NAS à vérifier immédiatement leur version de DSM. Le 29 octobre 2026, le fabricant a reconnu des attaques par rançongiciel ciblant des appareils dont le système n’a pas reçu un correctif publié dès décembre 2024. Les pirates chercheraient à chiffrer les données et à réclamer une rançon. L’alerte concerne surtout les boîtiers restés sur une version vulnérable, pas tous les NAS Synology indistinctement.
Ce qu’il faut retenir
- Synology confirme l’exploitation d’une faille déjà corrigée en décembre 2024 sur des versions obsolètes de DiskStation Manager.
- Les attaques visent à chiffrer les fichiers puis à extorquer une rançon.
- Le fabricant recommande la mise à jour immédiate de DSM et l’activation des mises à jour automatiques.
- Mettre à jour un NAS déjà infecté ne restaure pas les fichiers chiffrés : une investigation et des sauvegardes fiables restent nécessaires.
Une ancienne vulnérabilité redevient dangereuse en 2026
Le communiqué publié par Synology le 29 octobre renvoie à l’avis de sécurité Synology-SA-24:20, relatif à une vulnérabilité corrigée après 2024. L’entreprise explique avoir observé des acteurs malveillants qui profitent toujours de systèmes non corrigés. Cela illustre un problème classique : la disponibilité d’un correctif ne signifie pas qu’il a été installé sur tous les équipements.
Des alertes de sécurité évoquent également des attaques de la famille C3RB3R sur des NAS accessibles depuis Internet, ainsi que d’autres vulnérabilités corrigées en 2026. Il ne faut pas confondre tous ces dossiers : la référence officielle du communiqué Synology est celle de la faille corrigée en 2024.
Comment vérifier et mettre à jour un NAS Synology ?
- Connectez-vous à DSM depuis un navigateur, puis ouvrez Panneau de configuration > Mise à jour et restauration, ou la rubrique équivalente de votre version.
- Recherchez et installez la version la plus récente compatible avec votre modèle, après avoir sauvegardé vos données importantes.
- Vérifiez également les mises à jour des paquets installés via le Centre de paquets.
- Activez les notifications de sécurité et les mises à jour automatiques lorsque votre politique de maintenance le permet.
- Contrôlez que l’administration DSM n’est pas inutilement exposée à Internet ; privilégiez un accès distant sécurisé.
La sauvegarde reste indispensable même après le correctif
Un NAS protège contre certaines pannes matérielles, mais le RAID ne remplace pas une sauvegarde. Des fichiers chiffrés ou supprimés peuvent être répliqués sur plusieurs disques du même boîtier. Il est préférable de disposer de copies indépendantes, si possible déconnectées ou protégées contre les modifications, et d’en tester la restauration.
Renforcez les comptes administrateurs avec des mots de passe uniques et l’authentification à plusieurs facteurs. Désactivez les comptes inutiles et examinez les connexions anormales. Si vous constatez des fichiers inconnus ou un chiffrement en cours, coupez les accès réseau lorsque cela est possible et demandez une analyse avant de tenter une restauration.
Quels utilisateurs sont concernés ?
Le risque dépend de la version de DSM, des correctifs installés et de l’exposition du NAS. Aucune raison de considérer qu’un NAS entièrement à jour est automatiquement compromis sur la seule base de ce communiqué. En revanche, ceux qui n’ont pas été actualisés depuis longtemps doivent être vérifiés en priorité.
Quels réglages renforcent vraiment la protection d’un NAS ?
Outre le correctif DSM, désactivez les ports d’administration ouverts directement sur Internet lorsqu’ils ne sont pas indispensables, privilégiez une connexion distante protégée et activez l’authentification à deux facteurs pour les comptes pouvant administrer le NAS. Vérifiez la liste des utilisateurs, les règles du pare-feu, les tentatives de connexion et les applications accessibles de l’extérieur.
Pour les sauvegardes, l’idéal est de conserver au moins une copie isolée du NAS, hors ligne ou protégée contre les suppressions, et de tester régulièrement une restauration réelle. Un système RAID assure surtout la continuité de service en cas de panne de disque : il ne suffit pas à contrer le chiffrement malveillant des fichiers.
Comment identifier le correctif adapté à votre modèle ?
Synology renvoie explicitement à l’avis Synology-SA-24:20, relatif à une vulnérabilité corrigée en 2024 mais encore exploitée sur des systèmes non mis à jour. Certaines notes de version DSM 7.2.2 mentionnent déjà ce correctif en novembre 2024 ; toutefois, la version requise dépend du modèle et de la branche logicielle. Consultez les avis de sécurité Synology ainsi que la page de téléchargement de votre NAS : ne choisissez pas une version DSM au hasard.
Communiqué officiel en français : Synology, alerte du 29 octobre 2026.